Orbite Scan est l’outil de supervision réseau édité par Akamasoft. Il tourne sur Linux, Windows et macOS, avec la même interface en français. Le code est public, sous licence GNU GPL-3.0 ou ultérieure : github.com/akamasoft/Orbit-Scan. On ne l’ouvre que sur un réseau que l’on administre, ou pour lequel l’autorisation est écrite. Un scan ailleurs est hors sujet, et illégal.
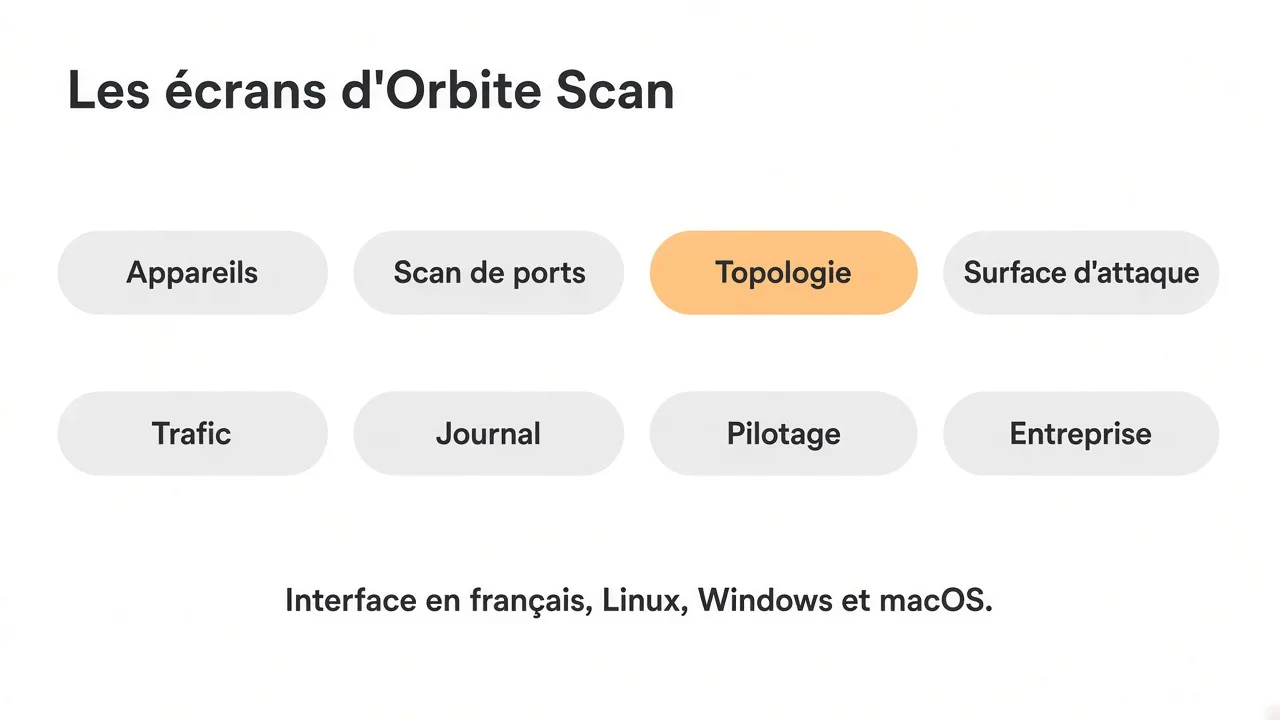
Les huit écrans
Le menu latéral enchaîne huit pages. Chacune répond à une question précise, du premier hôte vu jusqu’au rapport que l’on archive.
- Appareils. La liste du segment : adresse, adresse matérielle, fabricant, nom. On choisit l’interface en haut, on indique une adresse, un CIDR ou une plage, puis on lance le scan.
- Scan de ports. Le détail d’un hôte : ping, traceroute ICMP, ports. La sortie nmap complète peut être enregistrée en fichier texte.
- Topologie. Le graphe du réseau, pas une liste à plat.
- Surface d’attaque. Services exposés, ports, CVE, score, export.
- Trafic. Les paquets qui passent, filtrés et exportables.
- Journal. L’historique des relevés et les écarts d’un passage à l’autre.
- Pilotage. Le démon, l’API locale, les alertes, le calendrier.
- Entreprise. L’inventaire hors du LAN, l’audit en lecture seule, la conformité, les envois vers les outils déjà en place.
Appareils
Le premier passage est un scan ARP. Il voit les machines qui répondent sur le segment, y compris celles qu’aucun tableur ne liste. Le fabricant vient d’une base OUI IEEE locale, à partir des premiers octets de l’adresse matérielle.
Les noms se résolvent par DNS inverse, NetBIOS pour les postes Windows, et mDNS pour Linux, macOS et beaucoup d’objets connectés. L’empreinte d’OS s’appuie sur le TTL : Linux ou macOS, Windows, équipement réseau. Un sondage TCP des ports utiles à la carte, et une requête SNMP sysDescr sans bibliothèque externe, complètent le portrait.
Chaque hôte reçoit un rôle : passerelle, routeur, point d’accès, commutateur, PC, Apple, mobile, Raspberry Pi, machine virtuelle, ou inconnu. Le classement croise le fabricant, le nom, le TTL, les ports ouverts et la réponse SNMP.
Une lecture passive des bannières signale certains équipements embarqués (contrôleurs de gestion, imprimantes, modules série). Quand le modèle est connu pour sortir d’usine avec des identifiants par défaut, l’outil le marque sur le graphe. La vérification se fait à la main, sur une machine dont on a la charge. Orbite Scan ne se connecte pas à leur place.
Scan de ports
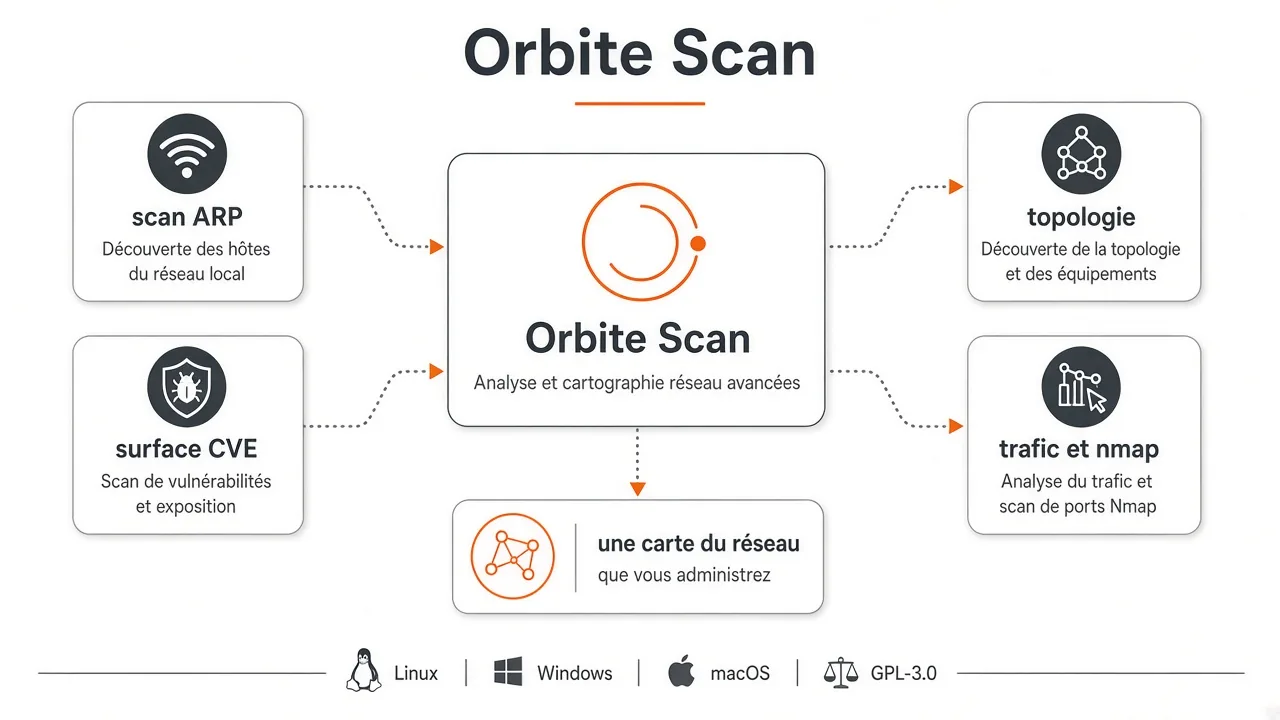
nmap est intégré : scan SYN, UDP, détection d’OS, version des services, scripts NSE. Les bannières HTTP, SMB, FTP, SSH et TLS sont relevées pour nommer le service, pas pour en forcer l’entrée. Un double-clic dans l’analyseur de trafic peut ouvrir ce scan sur l’hôte concerné.
Le traceroute, en ICMP, s’affiche au fil de l’eau. Les plages qui sortent du segment local sont regroupées sous le dernier routeur vu : la carte reste lisible même quand la cible n’est pas le LAN du bureau.
Topologie
Le graphe, dessiné avec vis.js, place la passerelle en haut, les équipements intermédiaires au deuxième niveau, et les clients sous leur parent. Deux dispositions : hiérarchique, ou Force Atlas quand on veut voir les grappes autrement.
Trois liens se distinguent au dessin : la liaison montante vers Internet, la dorsale entre un équipement intermédiaire et la passerelle, le lien client vers son parent. Chaque sous-réseau détecté apparaît en cadre pointillé, avec son CIDR. Un panneau rappelle le sous-réseau, l’adresse de la passerelle, le nombre d’appareils et le nombre d’équipements intermédiaires.
Un double-clic sur un nœud lui donne un libellé. Le graphe s’exporte en CSV ou en PNG. Le mode direct rafraîchit la carte toutes les 30, 60 ou 120 secondes. La surveillance relance la découverte du sous-réseau toutes les 60 secondes.
Surface d’attaque
Cette page rassemble ce qu’un visiteur pourrait voir : ports ouverts, services, versions. Les références CVE viennent des scripts de détection déjà fournis avec nmap. Chaque ligne porte un score CVSS et un lien vers la fiche publique NVD. L’historique des passages reste dans un tableau, à côté des ports et des références. L’export CSV sert au suivi, pas à une liste de recettes.
La priorité n’est pas le score seul. Une référence déjà exploitée dans la nature, ou présente dans le catalogue des failles connues exploitées, passe devant un score plus haut qui n’a pas d’exploitation publique. On traite d’abord ce qui est réellement utilisé, puis le reste.
Des contrôles de configuration, en lecture, complètent le port : certificat proche de l’expiration, anciennes versions de TLS encore acceptées, partages à revoir. Rien n’est modifié sur la cible.
Trafic
L’analyseur capture les paquets en direct. Les statistiques se groupent par appareil, les protocoles ont une couleur, une barre filtre le flux. Un double-clic envoie vers le scan de ports. L’export CSV garde une trace du créneau observé.
À côté, un agent léger observe le trafic ARP et mDNS sans relancer un scan complet. Dès qu’un appareil inconnu apparaît, une alerte part. L’interrogation SNMP périodique maintient l’état des équipements entre deux passages nmap.
La capture et le scan ARP demandent les droits d’administration : root sur Linux et macOS, administrateur sur Windows, avec Npcap en mode compatible WinPcap. nmap doit être installé (le lanceur Linux le propose via le gestionnaire du système).
Journal
Chaque relevé est conservé en local. La comparaison, le « network diff », dit ce qui a changé : hôte apparu, hôte disparu, port ouvert ou fermé, nom modifié. Le résumé sert autant à l’écran qu’aux alertes.
S’il y a une anomalie, un rapport PDF du relevé et de ses écarts peut être écrit. On archive ce PDF avec le ticket de changement, au lieu de recopier la console.
Pilotage
Le démon enchaîne scan, alertes et API sans garder la fenêtre ouverte. L’API REST écoute par défaut sur 127.0.0.1, port 8766. Elle reste sur la machine : ce n’est pas un service à publier sur Internet.
Les alertes partent vers un webhook, un e-mail (SMTP) ou syslog, seulement quand le diff contient quelque chose à signaler. Un calendrier local relance les scans sans qu’on y pense. Les réglages (interface, destinataires, hôtes d’API) sont dans un fichier local partagé par l’interface, le démon et l’API. La copie exposée par l’API ne reprend pas les secrets.
Entreprise
L’inventaire cloud est optionnel. On y ajoute à la main des instances (nom, adresse, région, type) pour les voir à côté de la carte locale. Un connecteur peut aussi lire des instances déjà décrites chez le fournisseur, quand les accès sont ceux de l’administrateur.
Le trousseau chiffre les identifiants au repos en AES-256-GCM. L’audit authentifié est en lecture seule : l’administrateur fournit un accès SSH ou SMB, l’outil relève paquets, configuration et écarts de conformité, puis referme. Il n’exécute pas de commande reçue d’ailleurs.
Les contrôles de durcissement sont rapprochés de référentiels connus : CIS, RGPD, ISO 27001, PCI-DSS. Le résultat dit « à revoir » ou « conforme » pour le point contrôlé. Ce n’est pas un certificat.
Les failles marquées urgentes peuvent être envoyées vers Splunk, Elastic ou Datadog, vers un journal au format CEF, ou ouvertes en ticket Jira ou ServiceNow. On branche l’URL et le jeton déjà utilisés par l’équipe. Rien ne part si le réglage est vide.
L’agent d’inventaire, lancé sur une machine du parc, collecte le système, les paquets, les correctifs et les ports en écoute, puis les envoie à l’API avec un jeton Bearer. Il ne reçoit aucune commande à exécuter : la tâche prévue est l’inventaire, pas un shell distant.
Un catalogue de signatures peut se mettre à jour depuis un flux. Ce flux ne porte que des métadonnées. Il ne peut pas déposer de code.
Installation, en bref
Python 3.11 ou plus, un environnement virtuel, pip install -r requirements.txt, puis le lanceur. Sur Linux et macOS : sudo ./orbite-scan.sh. Sur Windows, un terminal administrateur, l’environnement activé, python __main__.py, avec nmap et Npcap déjà dans le PATH. Le dépôt détaille les paquets selon Debian, Fedora, Arch et les autres. Mieux vaut le lire que recopier une commande hors de son contexte.
Ce que l’outil ne fait pas
Orbite Scan montre, compare, alerte et exporte. Il ne ferme pas un port, ne met pas à jour un paquet, et ne remplace ni le pare-feu ni une authentification par clé. Après la carte, le travail continue dans la configuration, comme pour le réseau privé ou les clés SSH.
Éditeur : Akamasoft. Licence GNU GPL-3.0 ou ultérieure. Le code fait foi pour le détail d’une version donnée.